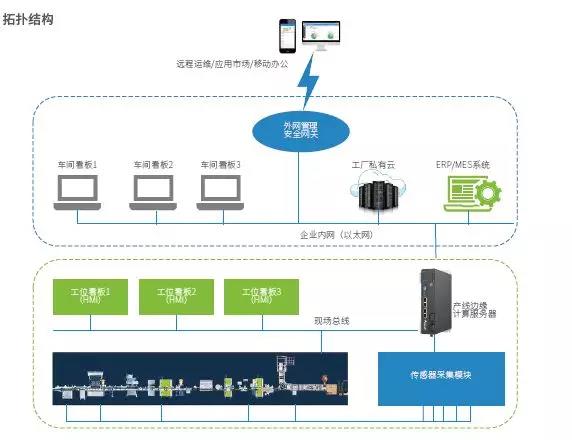
引言\n\n随着商业活动和互联网项目全面数字化,网络空间既是增长引擎,也是风险前沿。面向未来的网络技术服务,必须将网络安全与网络保护从“可选项”升级为“内置项”,贯穿项目设计、开发、运营与迭代全生命周期。\n\n## 一、趋势与驱动力\n\n云计算、边缘计算、物联网和生成式AI的普及,使攻击面持续扩大。数据成为核心资产,勒索软件、供应链攻击和API滥用频发。合规要求(如数据安全法、个人信息保护法及行业标准)也在提高。商业项目不仅需要“能用”的网络服务,更需要“可信、可抵御、可恢复”的网络保护能力,安全逐步成为业务连续性和品牌信任的基础设施。\n\n## 二、面向商业与互联网项目的关键网络保护技术\n\n1. 零信任架构:以身份为中心,实施最小权限与持续验证,降低横向移动风险,适用于远程办公和多云协作。\n2. SASE与安全服务边缘:将SD-WAN与云安全栈融合,为分布式业务提供统一接入防护与策略下发。\n3. 云原生安全:容器与Kubernetes安全、基础设施即代码扫描、运行时防护和密钥管理,保障敏捷交付不牺牲安全。\n4. 数据安全与隐私增强:加密传输与存储、数据分类分级、脱敏和访问审计,结合隐私计算支撑数据流通与合规。
- API与业务安全:API网关鉴权、限流与异常检测,配合WAF与Bot管理,保护互联网项目核心接口。\n6. 智能化安全运营:SIEM/SOAR与AI辅助分析提升检测响应效率;演练与备份恢复机制保障业务韧性。
三、网络技术服务的未来形态
未来网络技术服务将从“设备堆叠”转向“能力即服务”:按需订阅的安全能力、托管检测与响应(MDR)、安全托管服务(MSS)以及持续评估与优化服务。服务商需与业务方共同定义安全指标,把安全嵌入DevSecOps流水线,实现开发、测试、上线、运营的闭环治理。
四、落地建议
(1)以风险评估为先,识别关键资产与业务链路;(2)架构上采用分段、零信任与冗余设计,默认拒绝、按需放行;(3)将安全左移,建立代码与配置基线,持续进行漏洞管理;(4)建设监测、响应与恢复能力,定期演练;(5)落实供应链安全与第三方准入,形成可审计的合规证据链;(6)分阶段实施,平衡成本、体验与风险。
##
面向未来的网络技术服务
网络安全与网络保护:商业与互联网项目的未来技术网络服务体系
25 years focus on network security services...